Domain saugvorrichtung.de kaufen?
Wir ziehen mit dem Projekt
saugvorrichtung.de um.
Sind Sie am Kauf der Domain
saugvorrichtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain saugvorrichtung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind die gängigsten Methoden zur Reinigung und Entlüftung von Abluft in industriellen Arbeitsumgebungen?
Die gängigsten Methoden zur Reinigung und Entlüftung von Abluft in industriellen Arbeitsumgebungen sind die Verwendung von Filtersystemen, Absauganlagen und Abluftreinigungsanlagen. Filtersysteme entfernen Partikel und Schadstoffe aus der Abluft, Absauganlagen saugen die belastete Luft ab und führen sie nach draußen, während Abluftreinigungsanlagen chemische Prozesse nutzen, um Schadstoffe zu neutralisieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welchen Filter benötigt der Xiaomi 3C Luftreiniger?
Der Xiaomi 3C Luftreiniger benötigt einen HEPA-Filter, um Partikel wie Staub, Pollen und Schadstoffe aus der Luft zu filtern. Der Filter sollte regelmäßig gereinigt oder ausgetauscht werden, um eine optimale Leistung des Luftreinigers zu gewährleisten. **

Wie oft Filter wechseln bei Dyson Luftreiniger?
Wie oft Filter wechseln bei Dyson Luftreiniger? Die Häufigkeit des Filterwechsels hängt von der Nutzungsdauer und der Luftqualität in Ihrem Zuhause ab. Dyson empfiehlt, den HEPA-Filter alle 12 Monate zu wechseln, während der Aktivkohlefilter alle sechs Monate ausgetauscht werden sollte. Es ist wichtig, die Filter regelmäßig zu überprüfen und bei Bedarf zu wechseln, um eine optimale Leistung des Luftreinigers zu gewährleisten. Einige Modelle verfügen über einen Filterlebensdauerindikator, der anzeigt, wann ein Wechsel erforderlich ist. Es ist ratsam, sich an die Empfehlungen des Herstellers zu halten, um die Effizienz und Wirksamkeit des Luftreinigers aufrechtzuerhalten. **
Wie reinigt man Staubsauger Filter?
Um einen Staubsaugerfilter zu reinigen, sollte man zuerst den Staubsauger ausschalten und den Filter gemäß den Anweisungen des Herstellers entfernen. Anschließend kann man den Filter vorsichtig ausklopfen, um groben Schmutz zu entfernen. Danach kann man den Filter unter fließendem Wasser ausspülen und gründlich trocknen lassen, bevor man ihn wieder in den Staubsauger einsetzt. Es ist wichtig, den Filter regelmäßig zu reinigen, um die Saugkraft des Staubsaugers zu erhalten und die Lebensdauer des Geräts zu verlängern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
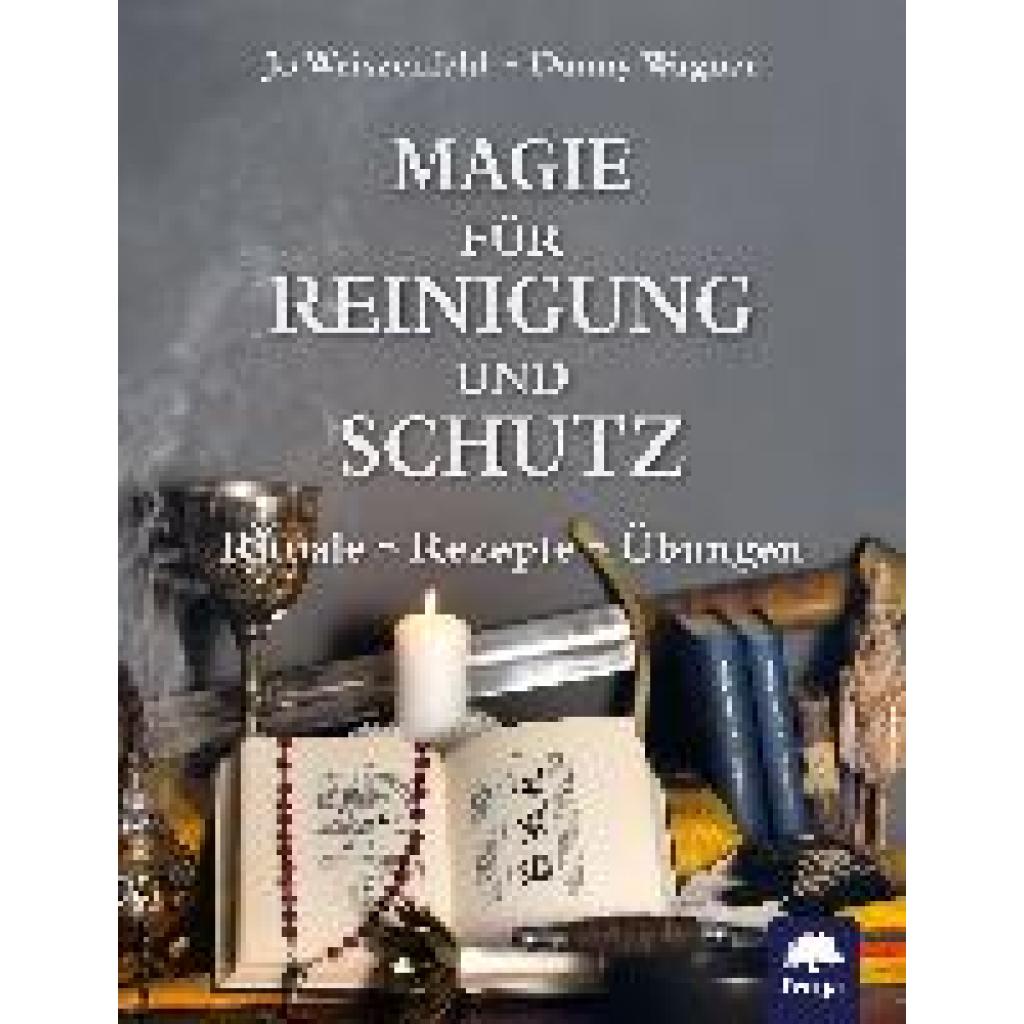
Weiszenfeld, Jo: Magie für Reinigung und SchutzMagie für Reinigung und Schutz , Dieses Buch zeigt altbewährte Rezepte und Praktiken für magische Reinigung und für Schutz aus verschiedensten Traditionen der Volks- und Hochmagie. Lerne, wie du dich selbst, deine Lieben und dein Zuhause auf ganz besondere Weise reinigen kannst. Mystische Räucherungen, Kräuterbündeln und Eier - dieses Buch bietet eine Schatzkiste voller Reinigungsrituale. Man lernt auch mächtige magische Schutzbarrieren zu errichten. Mit einfachen und komplexen Riten, mit schützenden Symbolen, wie den geheimnisvollen Hex Signs, mit Pflanzen oder Eisennägeln, ja sogar mit Ziegelstaub und Wäscheblau. Eier können den Schlaf behüten, zahlreiche Beschreibungen von magischen Pflanzen und Substanzen begleiten durch den Alltag. , Motorlager > Motoren & Motorteile , Erscheinungsjahr: 20240423, Produktform: Leinen, Autoren: Weiszenfeld, Jo~Wagner, Danny, Seitenzahl/Blattzahl: 311, Keyword: Ahnen; Göttin; Heilung; Kosmologie; Magie; Mythen; Naturgeister; Ritual; Rituale; Räucherung; Schamanismus; Schutz; Weltenbaum; nordisch; spirituelle Reinigung, Fachschema: Mythologie~Schamanismus - Schamane~Heide - heidnisch - Heidentum, Fachkategorie: Europäische Geschichte~Alte Religionen und Mythen~Körper und Geist: Gedanken & Methoden~Alternative Glaubenslehren, Warengruppe: HC/Esoterik, Fachkategorie: Schamanismus, Heidentum und Druidentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Freya Verlag, Verlag: Freya Verlag, Verlag: Freya Verlag GmbH, Länge: 222, Breite: 173, Höhe: 28, Gewicht: 926, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind die gängigsten Methoden zur Reinigung und Entlüftung von Abluft in industriellen Arbeitsumgebungen?
Die gängigsten Methoden zur Reinigung und Entlüftung von Abluft in industriellen Arbeitsumgebungen sind die Verwendung von Filtersystemen, Absauganlagen und Abluftreinigungsanlagen. Filtersysteme entfernen Partikel und Schadstoffe aus der Abluft, Absauganlagen saugen die belastete Luft ab und führen sie nach draußen, während Abluftreinigungsanlagen chemische Prozesse nutzen, um Schadstoffe zu neutralisieren. **
Ähnliche Suchbegriffe für Botnet
-
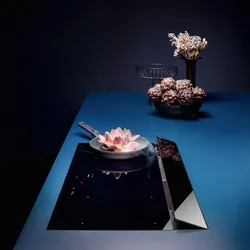
falmec Muldenlüfter Brera, 89 cm, Induktionskochfeld mit Absaugung, Abluft/Umluft, 101971falmec Muldenlüfter Brera, 89 cm, Induktionskochfeld mit Absaugung, Abluft/Umluft, 101971 Eigenschaften Automatisch öffnendes Klappensystem Restwärmeanzeige Pausen Funktion, für kurzes Aussetzen des Kochvorgangs Warmhaltefunktion 9 Kochstufen + Booster Automatische Topferkennung Timer für jede Kochzone Sicherheitsverriegelung Pausen Funktion Doppel-Bridge Funktion Chefkoch Funktion Bürstenloser Motor Touchcontrol mit roter LED Anzeige Automode (kochabhängige Saugeinstellung) 4 Kochzonen Verwaltung von Leistungsstufen von 2,8 kW bis 7,4 kW Carbon.Zeo Microtech-Filter - regenerierbar (optional) Unsichtbare Technologie Brera erscheint auf der Arbeitsplatte als ein einziges, wesentliches Element, auf dem die Koch- und Absaugbereiche, die durch einen dünnen Spalt definiert sind, eng aneinander angelehnt sind, wodurch ein monochromatischer Effekt entsteht. Während des Betriebs öffnet sich der hintere Teil automatisch, um die Kochdämpfe in perfekt ausgewogener Weise in den Zonen...3399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welchen Filter benötigt der Xiaomi 3C Luftreiniger?
Der Xiaomi 3C Luftreiniger benötigt einen HEPA-Filter, um Partikel wie Staub, Pollen und Schadstoffe aus der Luft zu filtern. Der Filter sollte regelmäßig gereinigt oder ausgetauscht werden, um eine optimale Leistung des Luftreinigers zu gewährleisten. **
-
Wie oft Filter wechseln bei Dyson Luftreiniger?
Wie oft Filter wechseln bei Dyson Luftreiniger? Die Häufigkeit des Filterwechsels hängt von der Nutzungsdauer und der Luftqualität in Ihrem Zuhause ab. Dyson empfiehlt, den HEPA-Filter alle 12 Monate zu wechseln, während der Aktivkohlefilter alle sechs Monate ausgetauscht werden sollte. Es ist wichtig, die Filter regelmäßig zu überprüfen und bei Bedarf zu wechseln, um eine optimale Leistung des Luftreinigers zu gewährleisten. Einige Modelle verfügen über einen Filterlebensdauerindikator, der anzeigt, wann ein Wechsel erforderlich ist. Es ist ratsam, sich an die Empfehlungen des Herstellers zu halten, um die Effizienz und Wirksamkeit des Luftreinigers aufrechtzuerhalten. **
-
Wie reinigt man Staubsauger Filter?
Um einen Staubsaugerfilter zu reinigen, sollte man zuerst den Staubsauger ausschalten und den Filter gemäß den Anweisungen des Herstellers entfernen. Anschließend kann man den Filter vorsichtig ausklopfen, um groben Schmutz zu entfernen. Danach kann man den Filter unter fließendem Wasser ausspülen und gründlich trocknen lassen, bevor man ihn wieder in den Staubsauger einsetzt. Es ist wichtig, den Filter regelmäßig zu reinigen, um die Saugkraft des Staubsaugers zu erhalten und die Lebensdauer des Geräts zu verlängern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.